
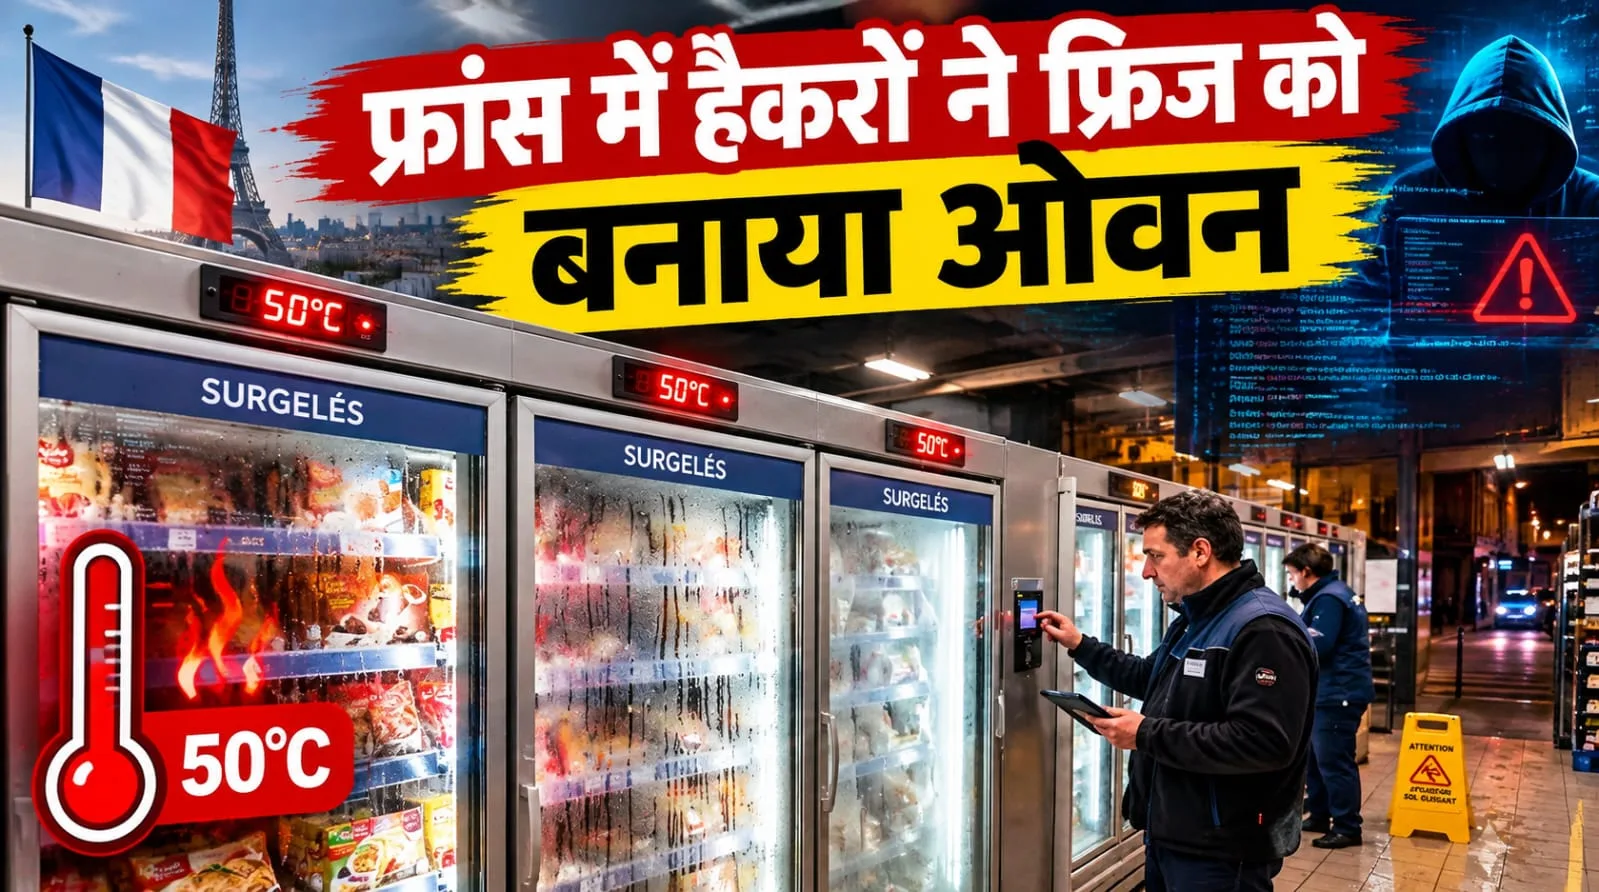
France Cyber Attack: फ्रांस में साइबर हमलावरों ने नए तरीके से हमला किया है। इस बार हैकरों ने दुकानों को निशाना बनाया और फ्रिज और फ्रीजर के तापमान को बढ़ाकर फ्रिज को ओवन में बना दिया। जिसकी वजह से तापमान माइनस से 50 डिग्री सेल्सियस तक पहुंच गया। जिससे खाने के सामान पूरी तरह से खराब हो गए।
दरअसल, इस साइबर अटैक सैकड़ों सुपरमार्केट को निशाना बनाया गया। हैकरों ने इंटरनेट से जुड़े रेफ्रिजरेशन सिस्टम को निशाना बनाया और दुकानों के फ्रिज व फ्रीजर का तापमान माइनस से बढ़ाकर करीब 50 डिग्री सेल्सियस तक पहुंचा दिया। इससे उनमें रखा कई टन खाद्य सामान खराब हो गया। खुदरा कारोबारियों के मुताबिक, इस घटना में लाखों यूरो के खाने-पीने के सामान का नुकसान हुआ। कुछ जगहों पर बढ़े तापमान के कारण आग लगने और उपकरणों के पिघलने की घटनाएं भी सामने आईं।
500 से अधिक दुकानों पर किया हमला
रिपोर्ट के अनुसार, इस साइबर हमले का असर फ्रांस के अलग-अलग हिस्सों में मौजूद 500 से अधिक दुकानों और सुपरमार्केट को निशाना बनाया गया। हैकरों ने डेनमार्क की एक कंपनी के बनाए इंटरनेट से जुड़े रेफ्रिजरेशन सिस्टम को निशाना बनाया। फ्रांसीसी साइबर सुरक्षा एजेंसी ने प्रभावित सिस्टम का इस्तेमाल करने वाली कंपनियों को उन्हें इंटरनेट से तुरंत डिस्कनेक्ट करने, पहुंच सीमित करने और सॉफ्टवेयर अपडेट करने की सलाह दी है। फिलहाल हमले के पीछे जिम्मेदार लोगों की पहचान नहीं हो सकी है। अधिकारियों ने मामले की जांच शुरू कर दी है।
रात में बदला फ्रिज और फ्रीजर का तापमान
इस घटना में साइबर हमलावरों ने इंटरनेट के जरिए रेफ्रिजरेशन सिस्टम तक पहुंच बनाई। दुकानों के बंद रहने के दौरान रात में फ्रिज और फ्रीजर का तापमान बढ़ाया गया। सामान्य तौर पर खाद्य पदार्थों को ठंडा रखने के लिए इस्तेमाल होने वाले ये उपकरण असामान्य रूप से गर्म हो गए। तापमान करीब 50 डिग्री सेल्सियस तक पहुंचने से फ्रीजर में रखे खाद्य पदार्थ सुरक्षित नहीं रह सके। कई दुकानों में बड़ी मात्रा में खाने-पीने का सामान खराब हो गया। इससे लाखों यूरो मूल्य के खाद्य उत्पाद बर्बाद हुए।
सुरक्षा व्यवस्था पर खड़े किए सवाल
इस घटना ने इंटरनेट से जुड़े उन उपकरणों की सुरक्षा पर भी सवाल खड़े किए हैं, जिनका इस्तेमाल रोजमर्रा के कारोबार में होता है। रेफ्रिजरेशन सिस्टम में इंटरनेट कनेक्टिविटी का इस्तेमाल संचालन और निगरानी के लिए किया जाता है। लेकिन यदि ऐसे सिस्टम तक अनधिकृत पहुंच बन जाए, तो उसका सीधा असर दुकानों के संचालन और खाद्य सामग्री की सुरक्षा पर पड़ सकता है।
साइबर सुरक्षा एजेंसी ने क्या सलाह दी?
हमले के बाद फ्रांस की साइबर सुरक्षा एजेंसी ने प्रभावित रेफ्रिजरेशन सिस्टम का संचालन करने वाली कंपनियों को एहतियाती कदम उठाने की सलाह दी है। कंपनियों से कहा गया है कि वे संबंधित उपकरणों को तुरंत इंटरनेट से डिस्कनेक्ट करें या उन तक पहुंच को सीमित करें। साथ ही, सॉफ्टवेयर अपडेट करने के निर्देश भी दिए गए हैं। इन कदमों का उद्देश्य इंटरनेट के जरिए सिस्टम तक होने वाली अनधिकृत पहुंच को रोकना है। हालांकि, उपलब्ध जानकारी में यह स्पष्ट नहीं है कि सभी प्रभावित दुकानों में सुरक्षा संबंधी उपाय पूरे हो चुके हैं या नहीं।
ई-लेक्लर्क से कैरेफोर तक कई बड़े समूह प्रभावित
इस साइबर हमले का असर फ्रांस के कई प्रमुख सुपरमार्केट समूहों पर पड़ा। प्रभावित कंपनियों में ई-लेक्लर्क, इंटरमार्चे, कैरेफोर, मोनोप्रिक्स और कोऑपरेटिव यू शामिल हैं। अलग-अलग कंपनियों ने अपने यहां प्रभावित दुकानों की जानकारी दी है।
इन कंपनियों के स्टोर्स पर पड़ा असर
- इंटरमार्चे और नेटो: इंटरमार्चे के कम से कम 300 स्टोर और उसके नेटो ब्रांड के स्टोर प्रभावित हुए।
- कोऑपरेटिव यू: कंपनी के मुताबिक, उसके 100 से अधिक सुपरमार्केट को निशाना बनाया गया।
- कैरेफोर: कंपनी ने बताया कि उसके 80 सुपरमार्केट प्रभावित हुए।
- मोनोप्रिक्स: कंपनी के लगभग 490 स्टोरों में से करीब 5 प्रतिशत इस घटना से प्रभावित हुए।
- ई-लेक्लर्क: यह सुपरमार्केट समूह भी प्रभावित कंपनियों में शामिल है।
कुछ जगहों पर लगी आग, उपकरण भी पिघले
इस घटना का नुकसान केवल खाद्य सामग्री खराब होने तक सीमित नहीं रहा। कुछ मामलों में तापमान बढ़ने के कारण आग लगने या उपकरणों के पिघलने की घटनाएं भी हुईं। इससे प्रभावित दुकानों को खाद्य उत्पादों के नुकसान के साथ उपकरणों से जुड़ी समस्या का भी सामना करना पड़ा। फिलहाल यह स्पष्ट नहीं है कि हमले के पीछे कौन था और उसका उद्देश्य क्या था। अधिकारियों ने जांच शुरू कर दी है। जांच में साइबर हमले के तरीके और जिम्मेदार लोगों की पहचान अहम होगी।